menu
menu
logo
Мошенники поймали Chrome в петлю

Мошенники поймали Chrome в петлю

Киберпреступники, выдающиеся себя за службу технической поддержки Windows, изобрели новый способ доставить проблемы пользователям. В частности, это касается пользователей наиболее популярного браузера Chrome. При переходе в нем на специально созданные вредоносные страницы активируется JavaScript-код, который приводит в действие несложную процедуру. Пользователь переадресуется на страницу, озаглавленную «Internet Security Alert! Code: 055BCCAC9FEC», где утверждается, что его компьютер якобы заражен опасным вредоносным ПО. Чтобы решить проблему предлагается позвонить по указанным номерам телефона, принадлежащим, разумеется, киберпреступникам.

При этом вредоносный код постоянно возвращает браузер на предыдущую страницу из истории посещений – и тут же вновь перемещает его к мошенническому уведомлению. Таким образом, бесконечное повторение одних и тех же действий создает «петлю». Это приводит к тому, что Chrome задействует 100% мощностей центрального процессора. Закрыть вкладку или окно браузера становится невозможно. Точнее говоря, сделать это можно лишь через диспетчер задач, завершив процесс Chrome. Схема вполне проста, но выглядит достаточно убедительно, чтобы заставить не слишком продвинутых пользователей поверить в то, что их устройства и в самом деле инфицированы зловредами. Дополнительные проблемы создает и то, что после принудительного завершения и повторного запуска браузер Chrome по умолчанию предлагает восстановить все вкладки из предыдущей сессии. И если пользователь на это соглашается, он сам вновь запускает ту же самую петлю.

Источник: Bleeping Computer

Угадываемые ключи eMudhra: компрометация и последствия для доверия
Ведущий аналитик ТЦИ Александр Венедюхин разобрал случай использования легко угадываемых секретных ключей индийским удостоверяющим центром eMudhra и проанализировал меры реагирования.
Счёт на миллисекунды: ТЦИ представил данные о конкуренции за доменные имена
Почти 402 тысячи запросов за десять минут получила система регистрации ТЦИ во время освобождения доменов 15 сентября. За отдельные имена развернулась настоящая техническая гонка: например, домен тридевятоецарство.рф зарегистрировали снова через восемь миллисекунд после удаления из реестра, а за короткое окно процедуры освобождения по нему поступило более 68 тысяч запросов. Эти данные директор по развитию бизнеса ТЦИ Марина Брик представила на Глобальном цифровом форуме в Москве.
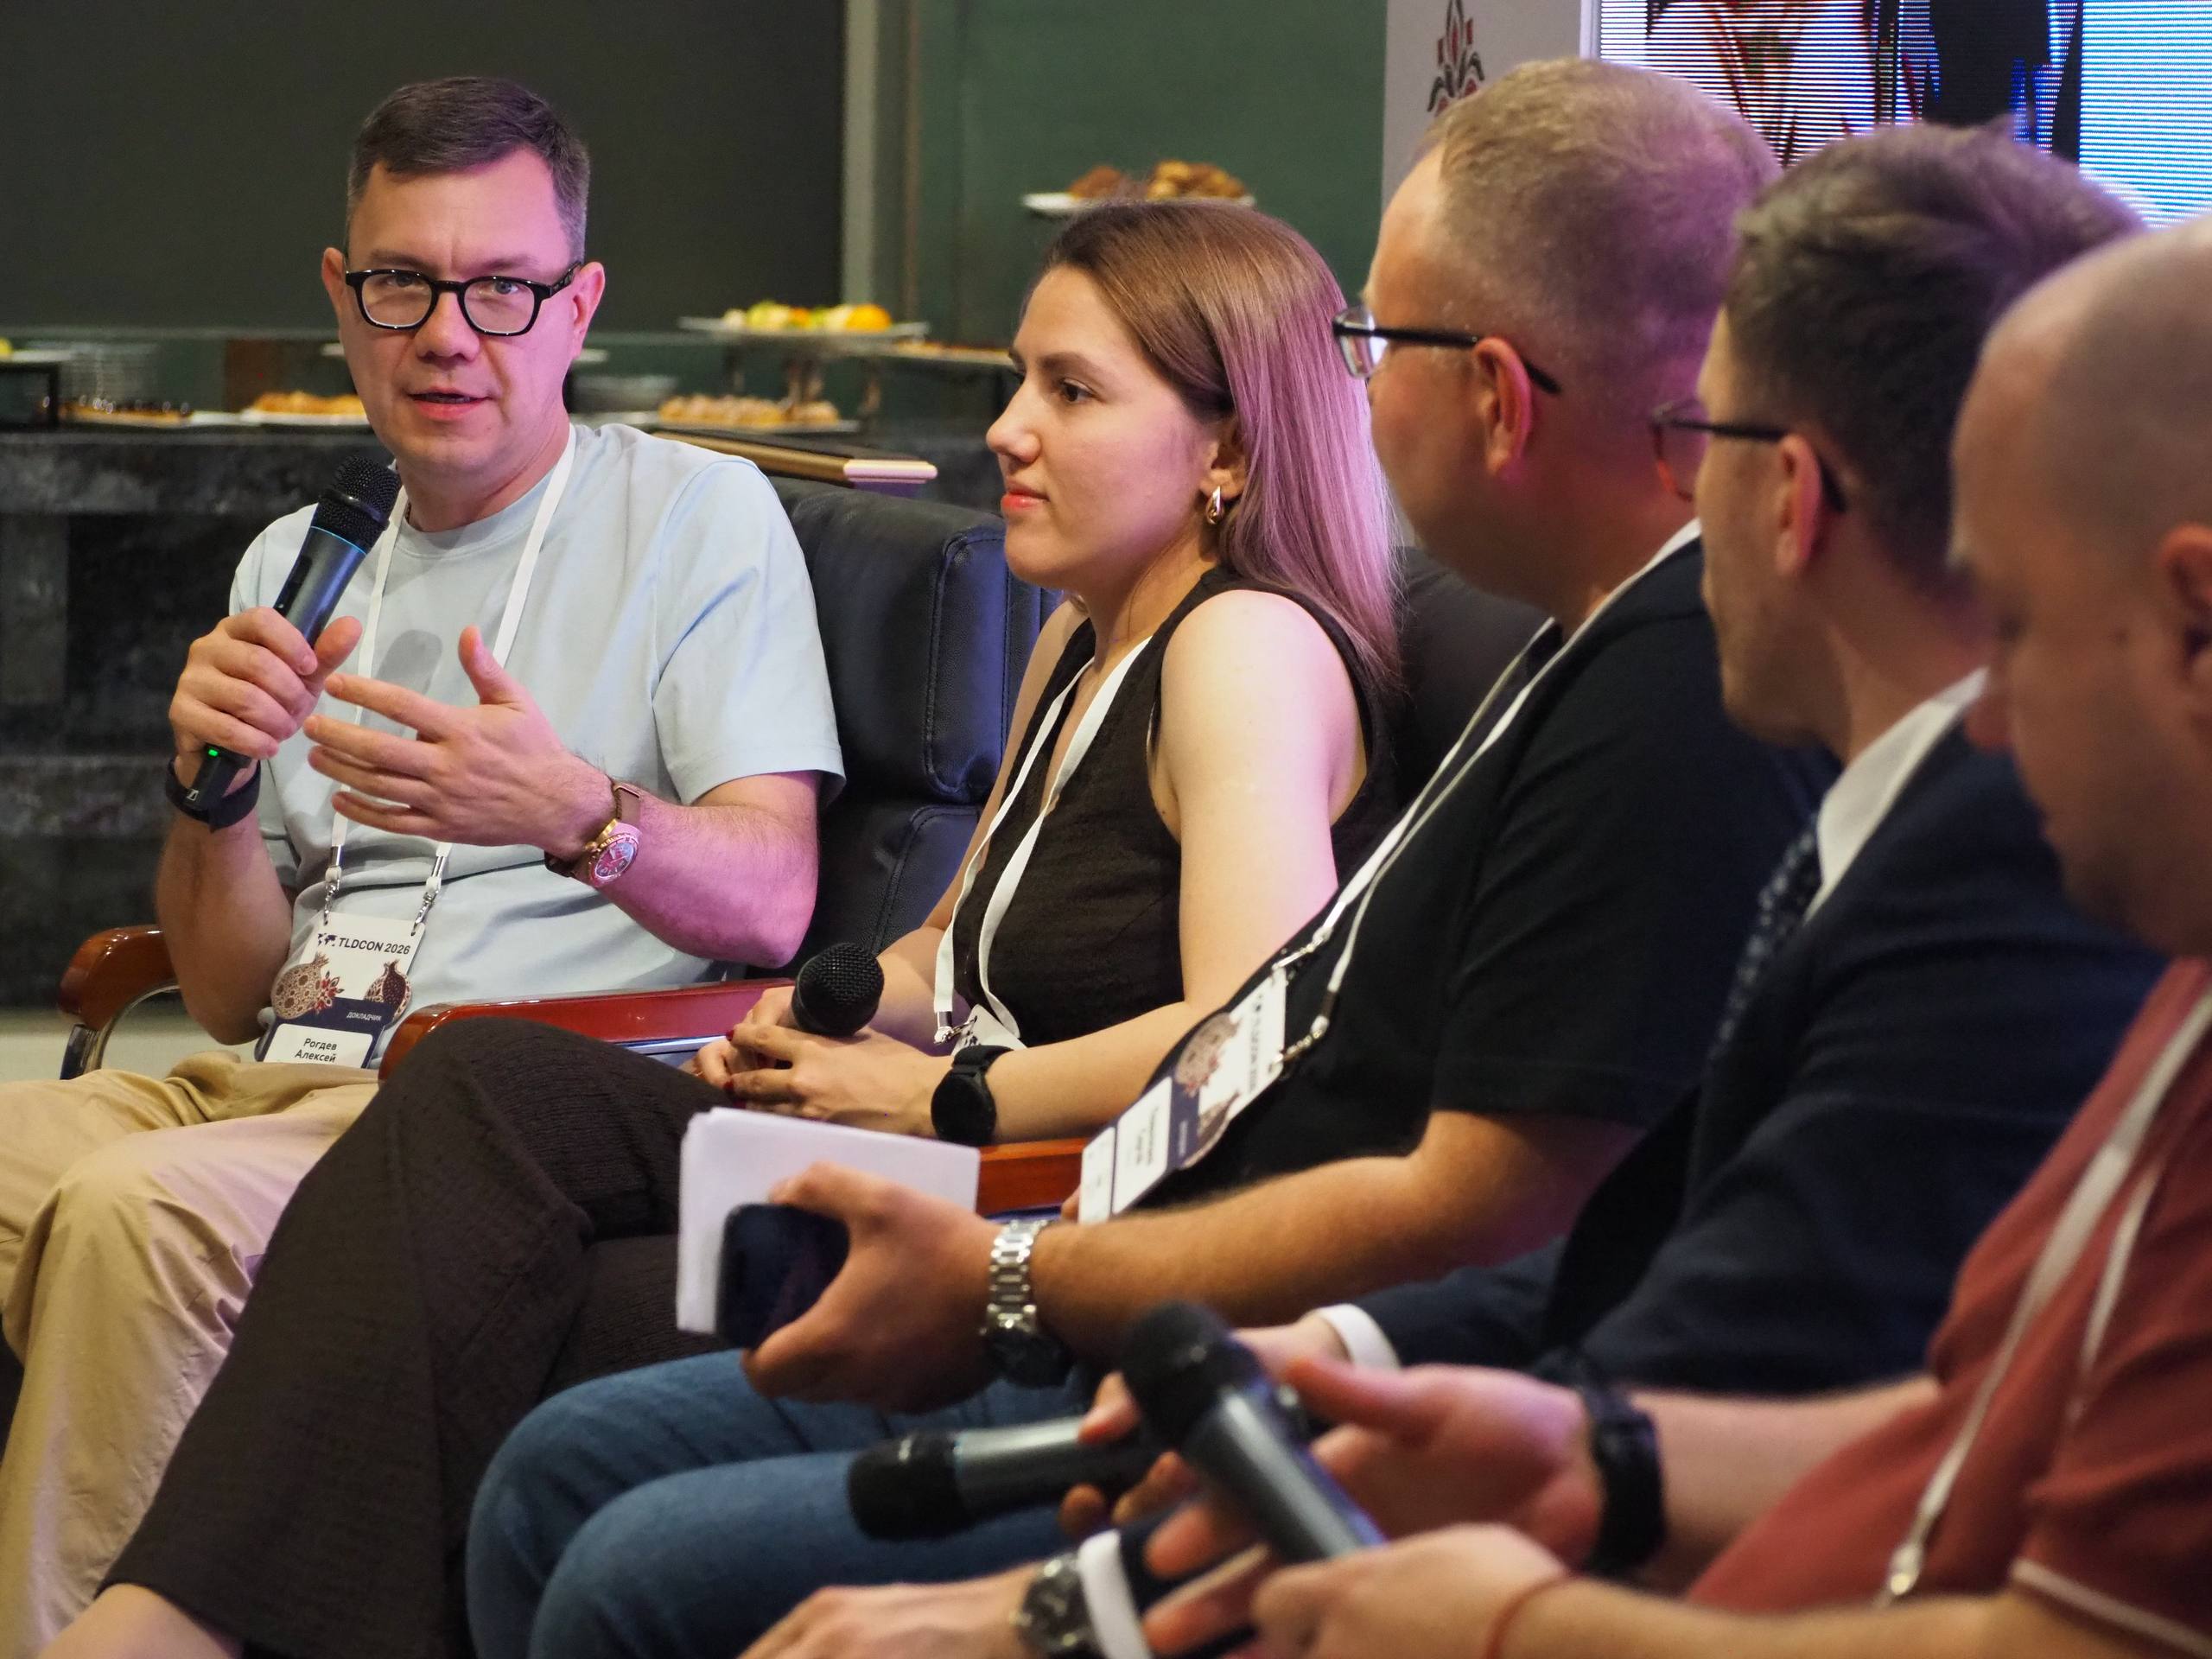
ИИ сокращает время ответа в поддержке вдвое, а поиск фишинга — в 40 раз: что показали кейсы TLDCON 2026
Эксперты ТЦИ, VK Tech, HOSTER.BY, F6 и UZINFOCOM обсудили, где ИИ уже ускоряет процессы, а где автоматизация без человека в контуре становится источником риска.
App Platform Timeweb поддерживает TLS-сертификаты Центра сертификации ТЦИ
App Platform Timeweb добавила корневой сертификат Центра сертификации ТЦИ в доверенное хранилище приложений. Теперь приложения, развёрнутые на платформе, смогут устанавливать защищённые HTTPS-соединения с ресурсами, которые используют TLS-сертификаты Центра сертификации ТЦИ.

Контакты

+7 495 730-29-69
info@tcinet.ru

Клиентская служба

+7 495 730-29-70

vk-img ВКонтакте